2026 年的 Passkey:你的客户已经在用——你的网站让他们进来了吗?
FIDO 2026 年报告:全球已有 50 亿个 passkey 在使用中。90% 的消费者认识它,47% 的人更可能因为记不起密码而放弃购买。这篇讲清楚 passkey 是什么、加入要多少工夫,以及什么时候值得为你的生意做。
随便问十个客户,他们怎么登录你的预约系统、客户后台或结账页,十有八九是同一套:三个密码,有一个是旧账号用剩的,隔一个月就要重置一次。
这件事正在改变。多数商业网站还没察觉,但它已经改了。2026 年 5 月的世界 Passkey 日(World Passkey Day),passkey 那套开放标准背后的产业机构 FIDO Alliance 估计,全球现在已有 50 亿个 passkey 在使用,90% 的消费者认识它。你的客户已经准备好了——问题是你的网站有没有。
Passkey 到底是什么(又不是什么)
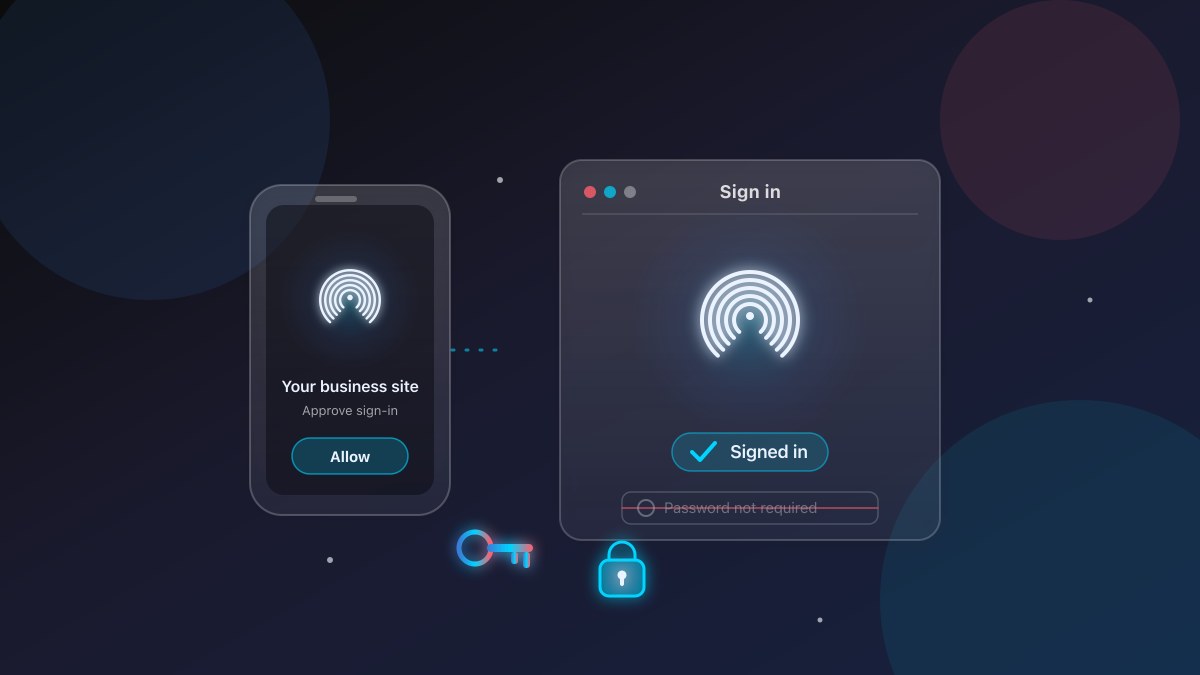
Passkey 是一种不用密码的登录方式。不用打字,用你手上已经有的东西批准登录:Face ID、指纹、PIN,或设备解锁。
名字容易让人误会,值得把它是什什、不是什什分开讲:
- 它不是密码 — 没有保密文字要打、要复制、要重用,也就没有东西会泄露。
- 它不是某个 app 的账号 — 不用下载“Passkeys Inc.”再在那上面登录。Passkey 是一套叫 WebAuthn 的 web 标准,内建在每个主流浏览器、手机和密码管理器里。
- 它不只是 2FA — 一个 passkey 可以同时取代密码和短信验证码,因为批准动作本身就难以被钓鱼。
最后那点为什么成立,用一句话讲“它如何运作”就够:你的设备会生成一对密钥,你的网站只持有能验证你的那一半。私钥那半从不离开你的设备,公司服务器上没有东西可偷,假的“登录”页面也没有东西可抓。客户点“允许”时,设备会证明它是真的那部——全程不传输任何保密内容。
为什么 2026 是那个时刻
多年来,“我们该不该加 passkey?”的诚实答案一直是“客户还没准备好”。2026 年的数据悄悄把这个借口击穿了。
FIDO Alliance 的 State of Passkeys 2026 报告在 2026 年 4 月调查了十个国家的 11,000 名消费者与 1,400 名企业决策者——包括新加坡和中国:
留意第二条:四分之三的客户已经完成了最难的部分——在某处设置过一个 passkey。他们不用学新习惯。你的网站提供 passkey,是他们一直在等的那部分,不是他们会抗拒的那部分。
Source: FIDO Alliance, State of Passkeys 2026 (2026 年 4 月)
那个 47% 值得停下来想一想。它不是安全统计,是营收数字。做预约、订单或会员登录的生意,每一次客户忘记密码,都可能让他到竞争对手那里把事办完。
部署过的公司报告了什么
报告里企业那一侧的焦点不是做给人看的安全形象,而是运营。已经上线 passkey 的组织,回报了这些收益:
对小生意来说,其中两行是实打实的成本项:密码重置工单少了,要清理的钓鱼事件也少了。安全业界测到的也是同一个模式——HID Global 的企业调查 发现 90% 部署 passkey 的组织看到显著或中等的安全改善,上线后密码使用量下降 26%。
你的客户天天在用的那些平台,也都已经支持了:
- Apple — iPhone、iPad、Mac 上的 passkey,以及跨 Apple 服务的登录选项。
- Google — Chrome 以及跨 Google 账号(Gmail、Drive、Google One)的 passkey。
- Microsoft — Windows Hello 以及跨 Microsoft 365 / Entra ID 的 passkey。
- Samsung — 搭配 Samsung 账号与跨设备登录的 passkey。
如果你的客户在用上述任何一个,他们大概早就创建过 passkey 了。你没有在要求他们采用新技术——你是在要求他们使用手机上已经有的技术。
实际加入 passkey 需要什么
这里说句实话,因为博客圈里的版本在两个方向上都错了。
错的乐观版说“开个开关就 passwordless”,错的悲观版说“要把整个身份系统重构”。真相在两者之间,取决于你的客户在哪里登录。
- 如果你用的是现成平台 — Shopify、Squarespace、Wix、WooCommerce、多数 SaaS 工具——先查一下设置。现在很多都让你提供 passkey 注册和登录,或至少 passkey 保护的 2FA——在后台开一下,或装个小插件就行。这是最快、最便宜的路,而且这周就值得做。
- 如果你有自定的网站或 app — 真正的难处通常就在这里——passkey 是一个被踩过无数次的工程任务,不是研究项目。浏览器 API(WebAuthn)稳定、文档齐全,每个主流后端都有成熟的函数库。典型整合是:让客户在注册时创建 passkey、批准登录代替打密码、密码留作备用。在结构良好的代码库上,通常几天就能搞定,不是几个月。
- 如果你在旧的技术栈上 — passkey 可能要多花一点工夫,但不用拆掉什么。你可以为有需要的客户在现有密码旁边加上 passkey 登录,逐步迁移。
诚实的取舍
只讲好消息是对不起你。承诺之前,有三件事要知道:
- 你仍然需要备用。 少数设备或浏览器不会提供 passkey,客户也会弄丢手机。留一个密码(或至少一个替代方法),让任何人都不会被锁在外面。
- “passkey”不是一个单一产品。 有同步的 passkey(备份到客户自己的 iCloud/Google 账号)和绑定设备的。好消息:客户体验这两者是一样的——他们只是点“允许”。选择主要关于你的设置。
- 它不会修好你的网站,它会暴露你的流程。 Passkey 只有在登录流程干净时才好使。如果你的注册是五个界面的乱缠,passkey 会让最后一步变快,但救不了整段旅程。先修流程。
这些都不是等下去的理由,而是你应该妥善界定范围的理由——那是半天的对话,不是靠猜。
“好”在实务上长什么样
如果你不确定从哪开始,这就是我们对自定项目设的标准:
- 注册时提供 passkey — “用 passkey 注册”并列在 email 旁边,不是藏在设置页里。
- 登录时提供 passkey — 客户点一下手机就进来了。不需要密码栏,但仍可用。
- 恢复路径 — 一个清楚的“弄丢设备?”流程,让客户不会被永久锁在外面。
- 一致性 — web app 和任何 mobile app 之间是同一套登录,所以只有一个习惯要学。
就这些。没有新的供应商关系、没有每月“身份”账单、没有把你的整个生意绑在别人的平台上。
结论
Passkey 不再是“未来的东西”,和 dark mode 一样——安静地,在你客户已经拥有的平台里。FIDO 2026 年的数字很明确:认知度 90%,四分之三的客户已经启用过一个,47% 会因为一个要他们记得密码的网站而离开。
技术准备好了。客户准备好了。剩下的,是那小块、路径很清楚的工作,让你的网站跟上他们的使用习惯。
这样的对话,我们很乐意聊。
外部参考
- FIDO Alliance — World Passkey Day 2026 报告(State of Passkeys 2026) — 上述认知度、使用率、入侵与放弃数字的一手来源。
- Descope — 2026 FIDO 报告:Passkeys at Global Scale — 同一组数据的独立拆解,含企业采用驱动因素。
- HID Global — Passkey Adoption in the Workforce — 企业上线成果与 26% 密码使用下降。
- MDN — Web Authentication (WebAuthn) API — 让 passkey 运作的标准,用平实的话说明。
- FIDO Alliance — 什么是 passkey? — 参考说明。
相关文章
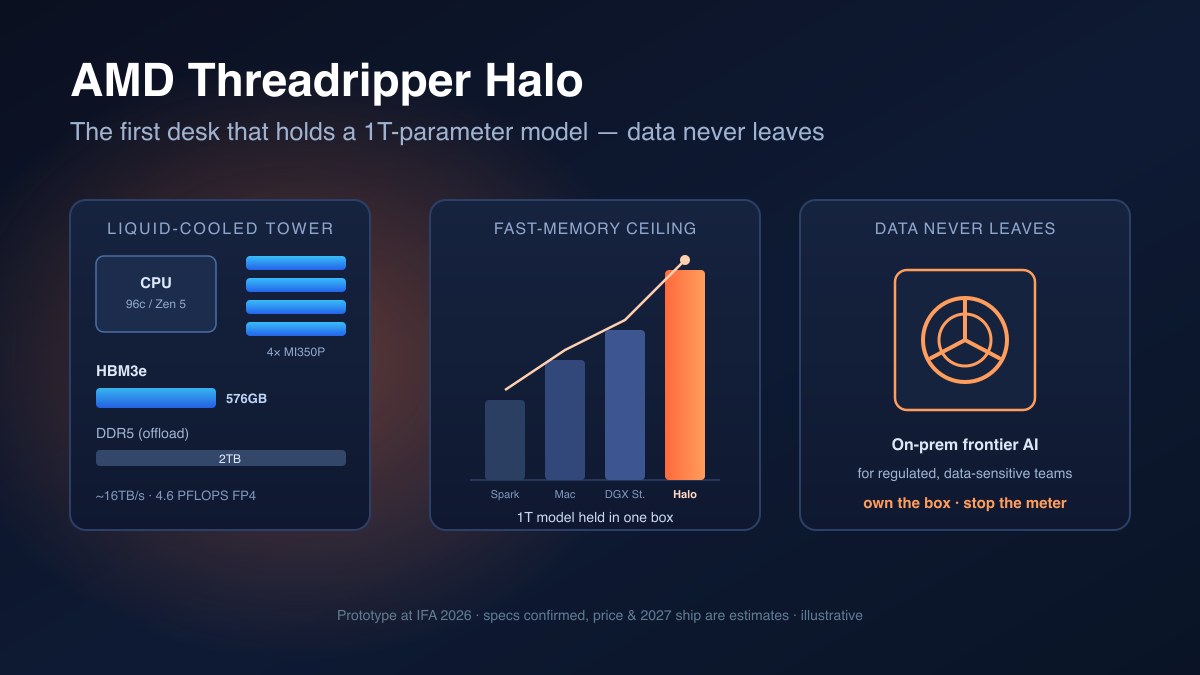
AMD Threadripper Halo:数据必须留在本地,前沿 AI 也能本地跑
AMD 的 Threadripper Halo 把 96 核 CPU 配上最多 576GB 的 HBM3e——第一台能在桌面机箱里装下一万亿级参数模型、不需要数据中心的机器。这篇说明这块内存真正买到了什么、要花多少钱、又该由谁认真考虑。
阅读文章 →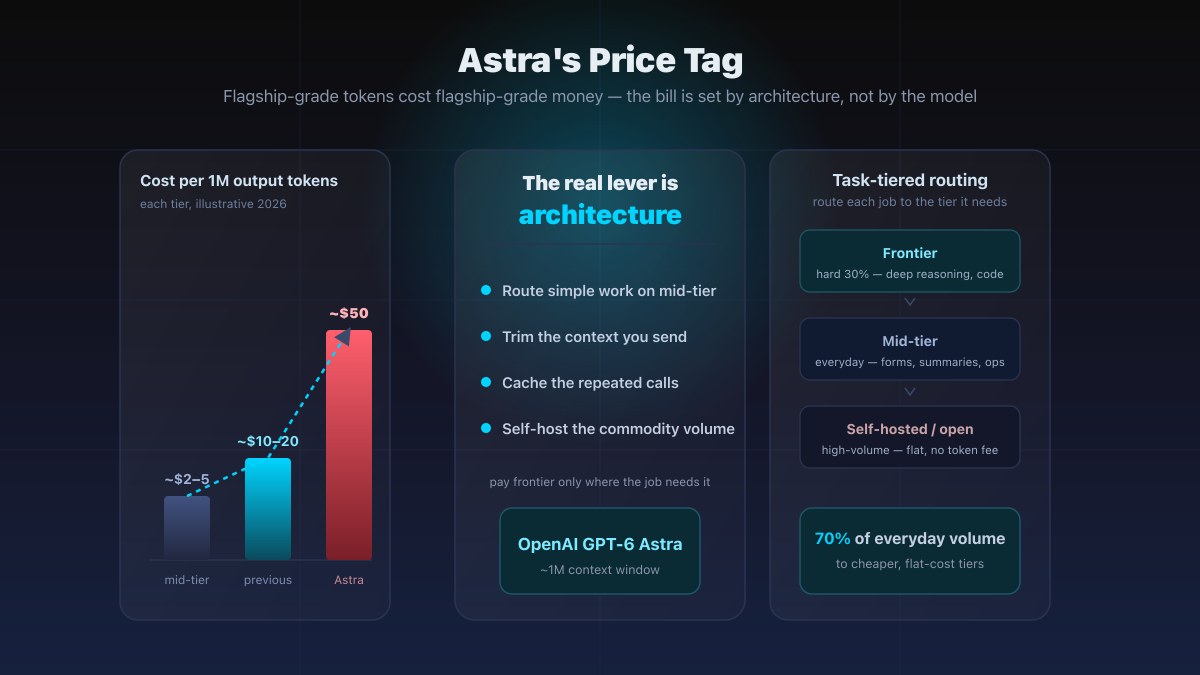
GPT-6 Astra 到底要多少钱?中小企业想省账单,关键在架构,不在模型
有第三方追踪器把 GPT-6 Astra 的定价报在每百万 token 约 $10(输入)/ $50(输出),上下文窗口约 1M——十足的旗舰级花费。这篇把各家的报价逐一拆开,再用一笔实际的算式说明:真正决定账单厚薄的,是你的架构,而不是模型本身。
阅读文章 →
GPT-6 Astra 把 AI 的天花板拉高了一大截——对你的生意有什么影响
OpenAI 旗舰模型 GPT-6 Astra 发布:ARC-AGI-3 拿到 99.9%、FrontierMath Tier 4 拿到 98%、ExploitBench 满分 100%,操作电脑的速度比上一代快约 47%。对中小企业来说,这些数字真正意味着什么、要注意哪些取舍、你什么时候能用上——这篇文章一次讲清楚。
阅读文章 →