WordPress 备份插件漏洞 CVE-2026-19949:325 万网站还没打补丁,今天就该处理
WordPress 备份插件 All-in-One WP Migration and Backup 的未鉴权 SQL 注入漏洞(CVE-2026-19949)可被利用来远程执行代码,而且至今仍有 325 万个网站没有更新。这篇文章讲风险有多大,以及你现在该做哪些步骤。
如果你手上有一个 WordPress 网站——企业官网、电商、博客,都算在内——现在就有一件事值得你今天亲手做:查一下你的备份插件是不是有漏洞。
WordPress 最多人用的备份插件之一 All-in-One WP Migration and Backup 中了一个高危漏洞。攻击者根本不用登录,就能把整个网站的控制权拿到手。漏洞编号是 CVE-2026-19949,官方补丁推出已经几周了。问题在于:还在用这个插件的网站,大部分都还没更新。
这不是假想案例。漏洞是真实的、有完整技术文档,补丁也早已发布。如果你正在用这个插件,花几分钟看完这篇文章,值得。
受影响范围
- 插件:All-in-One WP Migration and Backup(ServMask 出品)
- 功能:整个 WordPress 网站的备份、迁移、还原——文件、数据库、媒体、主题、插件,一次搞定,服务器与域名之间都可以搬
- 漏洞:CVE-2026-19949,未鉴权 SQL 注入
- 严重度:CVSS 8.8(高)
- 受影响版本:7.109 及之前全部版本
- 修复版本:7.110(2026 年 8 月 20 日发布)
- 规模:这个插件有 500 万以上的活跃安装。Wordfence 的数据显示,只有大约 35% 的安装更新到了补丁版本——换言之,截至报告发布时,大约 325 万个网站仍然裸奔
「未鉴权 SQL 注入」到底是什么
这里尽量讲人话,因为风险就藏在这些术语的背后。
「未鉴权」的意思:攻击者不需要登录、不需要管理员密码,也不需要你网站上任何既有的访问权限。这正是它要命的原因——连「密码被人偷了」这条安全网都不存在。
「SQL 注入」是一类漏洞:攻击者把精心构造的数据偷偷混进系统,骗程序去执行它根本不该执行的数据库指令。这个案例里,漏洞出在插件处理备份还原时的数据库内容上(所谓「second-order」,就是恶意数据先种进去,要等到某次还原时才会被引爆)。
「远程执行代码」是它的最终后果:一条不该执行的查询一旦跑起来,最终就是在服务器上执行攻击者的代码。Wordfence 指出,以这个权限等级,等于整个网站被完全控制,包括往里面注入恶意代码。
为什么「之后再说」才出事
补丁从 8 月 20 日起就放了出来。数据才真正说明问题:只有约三分之一的安装更新了,剩下 325 万个网站还停在有漏洞的版本上。
对小生意来说,这是标准剧本:漏洞是真的、也是公开的,补丁就是后台一按的事,但没什么会推你按下去——补丁就那样安静地躺在你的仪表板,你的暴露窗口却每天都在变大。
Source: Wordfence 通告与 NVD(CVE-2026-19949),2026 年 9 月
现在要做什么
如果你在用 All-in-One WP Migration and Backup,照这个顺序来:
- 查版本。 进 WordPress 后台的插件页面。如果显示 7.109 或更低,你就中招了。
- 更新到 7.110 或以上。 这就是核心补丁,多数环境一按就好。
- 确认真的更新了。 别按完就当没事——重新加载插件页面,看版本号有没有变。更新失败或只完成一半,网站照样暴露。
- 暂时无法更新,就先降低风险。 先把插件停用。Wordfence 指出,停用的有漏洞版本风险较低(但重新启用就又会被利用),所以至少能争取到安排更新的时间。
- 回看有没有已经中招的迹象。 因为利用代码在还原执行前一直休眠,所以要往回查:有没有陌生的管理员账号、来路不明的小插件、网站或文件的奇怪改动、说不出的重定向?看到任何一样,就当网站已被入侵处理,而不只是「有漏洞」。
- 怀疑已被入侵,就用已知干净的备份还原——但一定要在插件修好之后再做,别对着一扇还开着的门还原。
更大的教训:插件就是你的攻击面
主机配置得再稳、防火墙再好、密码再强,都挡不住一个过时插件被利用。WordPress 撑起网络相当大的一块,而它的生态系安全程度,就等于最没更新的那个部分。你为了省事装下的插件——迁移、备份、表单、SEO——往往就是入侵的第一个突破口。
解决这类问题,靠的不是更花哨的安全方案,而是纪律:清楚知道自己在跑哪些插件、有漏洞就及时更新(或者交给会做这件事的人)、不再用的就移除。这是个小小的、可重复的习惯,却能挡掉这类风险的绝大部分。
总结
这是一个文档齐全、路径清晰的案例:漏洞是真的、CVSS 分数有公开、修复版本有明确编号、也有清楚的办法确认自己安全。补丁早已发布,网站今天还高危,唯一的原因就是那一下更新还没做。
如果你正在用这个插件,花五分钟查版本、确认补丁。如果你不想在下个 CVE 出炉时才手忙脚乱,这正是我们很乐意聊的话题。
外部参考
- Wordfence — 5 Million WordPress Sites Affected by SQL Injection in All-in-One WP Migration and Backup — 一手技术报告(2026 年 9 月 1 日)。
- BleepingComputer — WordPress backup plugin flaw exposes millions of sites to takeover attacks — 带更新采用数据的报道(2026 年 9 月 2 日)。
- NVD — CVE-2026-19949 — 正式的 CVE 记录与 CVSS 8.8(高)评级。
- WordPress.org — All-in-One WP Migration and Backup — 插件页面,含版本与更新日志。
相关文章
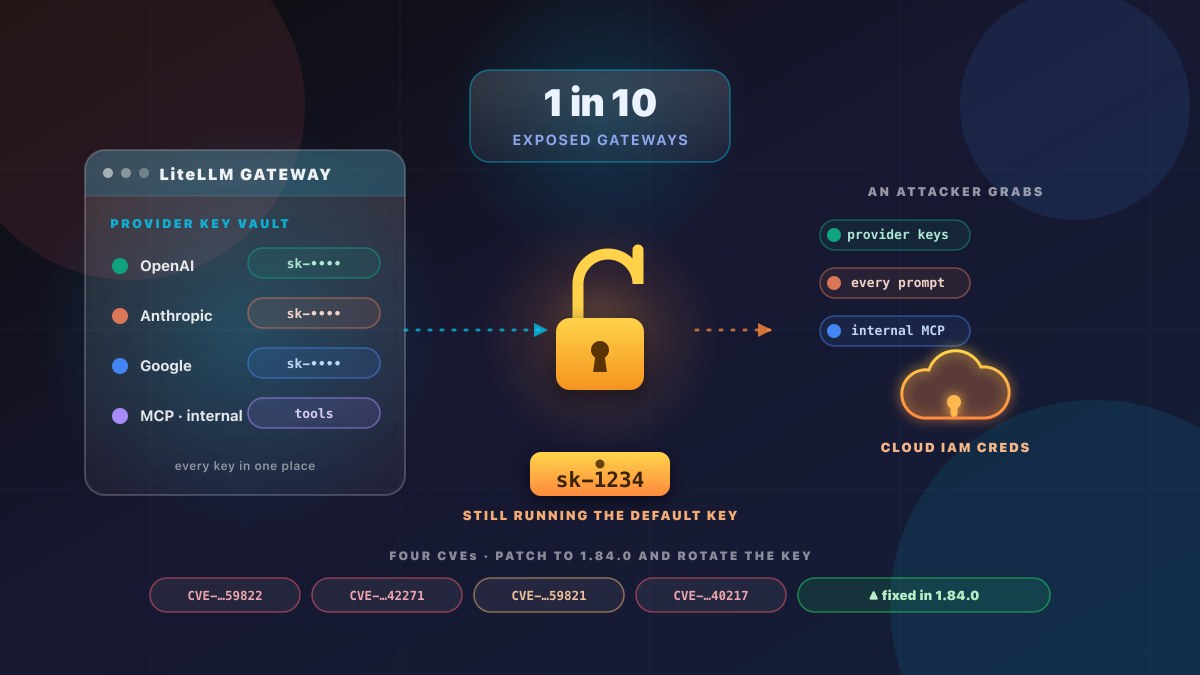
近一成暴露在公网的 LiteLLM 网关,接受了配置指南里的示例 key sk-1234
近一成对公网暴露的 LiteLLM 网关,会直接接受配置指南里的示例 key sk-1234。这把 key 一旦到手,就能牵出存在后面的每一把模型提供者 API key,以及网关背后那组云端凭据。以下是 Wiz 查出的结果、四个 CVE,以及你今天该在自己的网关上检查的事。
阅读文章 →
2026 年的 Passkey:你的客户已经在用——你的网站让他们进来了吗?
FIDO 2026 年报告:全球已有 50 亿个 passkey 在使用中。90% 的消费者认识它,47% 的人更可能因为记不起密码而放弃购买。这篇讲清楚 passkey 是什么、加入要多少工夫,以及什么时候值得为你的生意做。
阅读文章 →