2026 年的 Passkey:你的客戶已經在用——你的網站讓他們進來了嗎?
FIDO 2026 年報告:全球已有 50 億個 passkey 在使用中。90% 的消費者認識它,47% 的人更可能因為記不起密碼而放棄購買。這篇講清楚 passkey 是什麼、加入要多少工夫,以及什麼時候值得為你的生意做。
隨便問十個客戶,他們怎麼登入你的預約系統、客戶後台或結帳頁,十有八九是同一套:三個密碼,有一個是舊帳號用剩的,隔一個月就要重設一次。
這件事正在改變。多數商業網站還沒察覺,但它已經改了。2026 年 5 月的世界 Passkey 日(World Passkey Day),passkey 那套開放標準背後的產業機構 FIDO Alliance 估計,全球現在已有 50 億個 passkey 在使用,90% 的消費者認識它。你的客戶已經準備好了——問題是你的網站有沒有。
Passkey 到底是什麼(又不是什麼)
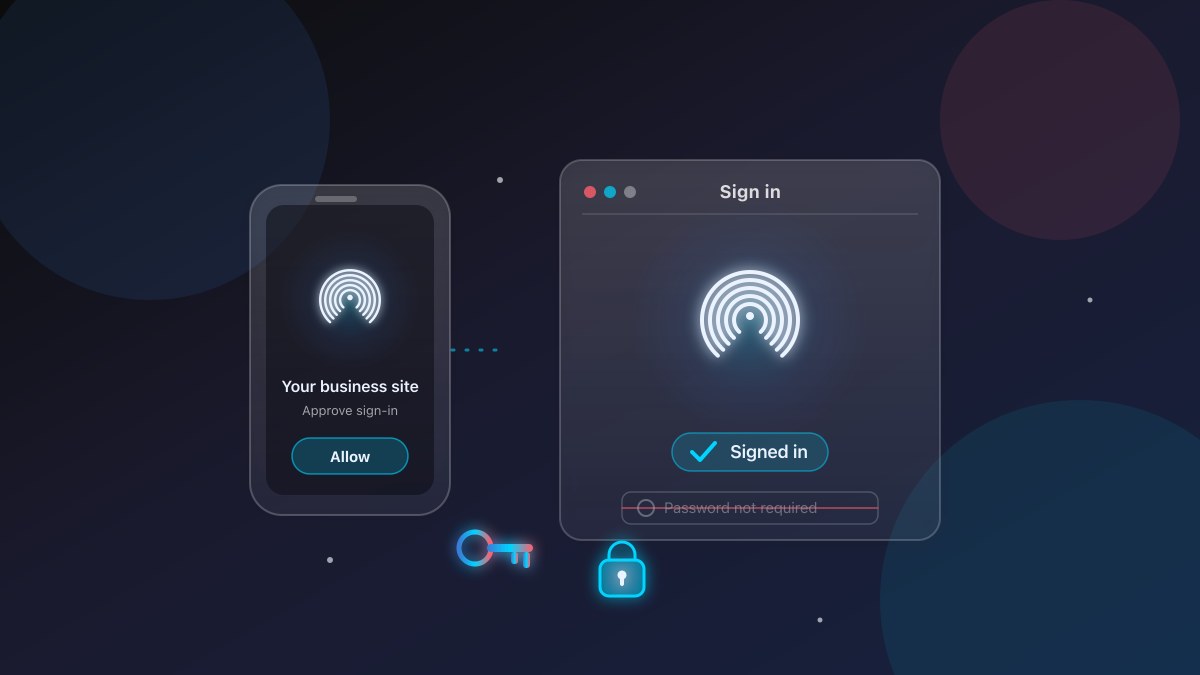
Passkey 是一種不用密碼的登入方式。不用打字,用你手上已經有的東西核准登入:Face ID、指紋、PIN,或裝置解鎖。
名字容易叫人誤會,值得把它是什麼、不是什麼分開講:
- 它不是密碼 — 沒有保密文字要打、要複製、要重用,也就沒有東西會洩漏。
- 它不是某個 app 的帳號 — 不用下載「Passkeys Inc.」再在那上面登入。Passkey 是一套叫 WebAuthn 的 web 標準,內建在每個主流瀏覽器、手機和密碼管理員裡。
- 它不只是 2FA — 一個 passkey 可以同時取代密碼和簡訊驗證碼,因為核准動作本身就難以被釣魚。
最後那點為什麼成立,用一句話講「它如何運作」就夠:你的裝置會產生一對金鑰,你的網站只持有能驗證你的那一半。私鑰那半從不離開你的裝置,公司伺服器上沒有東西可偷,假的「登入」頁面也沒有東西可抓。客戶點「允許」時,裝置會證明它是真的那支——全程不傳輸任何保密內容。
為什麼 2026 是那個時刻
多年來,「我們該不該加 passkey?」的誠實答案一直是「客戶還沒準備好」。2026 年的數據悄悄把這個藉口擊穿了。
FIDO Alliance 的 State of Passkeys 2026 報告在 2026 年 4 月調查了十個國家的 11,000 名消費者與 1,400 名企業決策者——包括新加坡和中國:
留意第二條:四分之三的客戶已經完成了最難的部分——在某處設定過一個 passkey。他們不用學新習慣。你的網站提供 passkey,是他們一直在等的那部分,不是他們會抗拒的那部分。
Source: FIDO Alliance, State of Passkeys 2026 (2026 年 4 月)
那個 47% 值得停下來想一想。它不是安全統計,是營收數字。做預約、訂單或會員登入的生意,每一次客戶忘記密碼,都可能讓他到競爭對手那裡把事辦完。
部署過的公司報告了什麼
報告裡企業那部分的焦點不是做給人看的安全形象,而是營運。已經上線 passkey 的組織,回報了這些收益:
對小生意來說,其中兩行是實打實的成本項:密碼重設工單少了,要清理的釣魚事件也少了。安全業界測到的也是同一個模式——HID Global 的企業調查 發現 90% 部署 passkey 的組織看到顯著或中等的安全改善,上線後密碼使用量下降 26%。
你的客戶天天在用的那些平台,也都已經支援了:
- Apple — iPhone、iPad、Mac 上的 passkey,以及跨 Apple 服務的登入選項。
- Google — Chrome 以及跨 Google 帳號(Gmail、Drive、Google One)的 passkey。
- Microsoft — Windows Hello 以及跨 Microsoft 365 / Entra ID 的 passkey。
- Samsung — 搭配 Samsung 帳號與跨裝置登入的 passkey。
如果你的客戶在用上述任何一個,他們大概早就建立過 passkey 了。你沒有在要求他們採用新技術——你是在要求他們使用手機上已經有的技術。
實際加入 passkey 需要什麼
這裡說句實話,因為部落格圈裡的版本在兩個方向上都錯了。
錯的樂觀版說「開個關就 passwordless」,錯的悲觀版說「要把整個身份系統重構」。真相在兩者之間,取決於你的客戶在哪裡登入。
- 如果你用的是現成平台 — Shopify、Squarespace、Wix、WooCommerce、多數 SaaS 工具——先查一下設定。現在很多都讓你提供 passkey 註冊和登入,或至少 passkey 保護的 2FA——在後台開一下,或裝個小外掛就行。這是最快、最便宜的路,而且這週就值得做。
- 如果你有自訂的網站或 app — 真正的難處通常就在這裡——passkey 是一個被踩過無數次的工程任務,不是研究項目。瀏覽器 API(WebAuthn)穩定、文件齊全,每個主流後端都有成熟的函式庫。典型整合是:讓客戶在註冊時建立 passkey、核准登入代替打密碼、密碼留作備援。在結構良好的程式碼庫上,通常幾天就能搞定,不是幾個月。
- 如果你在舊的技術棧上 — passkey 可能要多花一點工夫,但不用拆掉什麼。你可以為有需要的客戶在現有密碼旁邊加上 passkey 登入,逐步遷移。
誠實的取捨
只講好消息是對不起你。承諾之前,有三件事要知道:
- 你仍然需要備援。 少數裝置或瀏覽器不會提供 passkey,客戶也會弄丟手機。留一個密碼(或至少一個替代方法),讓任何人都不會被鎖在外面。
- 「passkey」不是一個單一產品。 有同步的 passkey(備份到客戶自己的 iCloud/Google 帳號)和綁定裝置的。好消息:客戶體驗這兩者是一樣的——他們只是點「允許」。選擇主要關於你的設定。
- 它不會修好你的網站,它會暴露你的流程。 Passkey 只有在登入流程乾淨時才好用。如果你的註冊是五個畫面的亂纏,passkey 會讓最後一步變快,但救不了整段旅程。先修流程。
這些都不是等下去的理由,而是你應該妥善界定範圍的理由——那是半天的對話,不是靠猜。
「好」在實務上長什麼樣
如果你不確定從哪開始,這就是我們對自訂專案設的標準:
- 註冊時提供 passkey — 「用 passkey 註冊」並列在 email 旁邊,不是藏在設定頁裡。
- 登入時提供 passkey — 客戶點一下手機就進來了。不需要密碼欄,但仍可用。
- 恢復路徑 — 一個清楚的「弄丟裝置?」流程,讓客戶不會被永久鎖在外面。
- 一致性 — web app 和任何 mobile app 之間是同一套登入,所以只有一個習慣要學。
就這些。沒有新的供應商關係、沒有每月「身份」帳單、沒有把你的整個生意綁在別人的平台上。
結論
Passkey 不再是「未來的東西」,和 dark mode 一樣——安靜地,在你客戶已經擁有的平台裡。FIDO 2026 年的數字很明確:認知度 90%,四分之三的客戶已經啟用過一個,47% 會因為一個要他們記得密碼的網站而離開。
技術準備好了。客戶準備好了。剩下的,是那小塊、路徑很清楚的工作,讓你的網站跟上他們的使用習慣。
這樣的對話,我們很樂意聊。
外部參考
- FIDO Alliance — World Passkey Day 2026 報告(State of Passkeys 2026) — 上述認知度、使用率、入侵與放棄數字的一手來源。
- Descope — 2026 FIDO 報告:Passkeys at Global Scale — 同一組數據的獨立拆解,含企業採用驅動因素。
- HID Global — Passkey Adoption in the Workforce — 企業上線成果與 26% 密碼使用下降。
- MDN — Web Authentication (WebAuthn) API — 讓 passkey 運作的標準,用平實的話說明。
- FIDO Alliance — 什麼是 passkey? — 參考說明。
相關文章
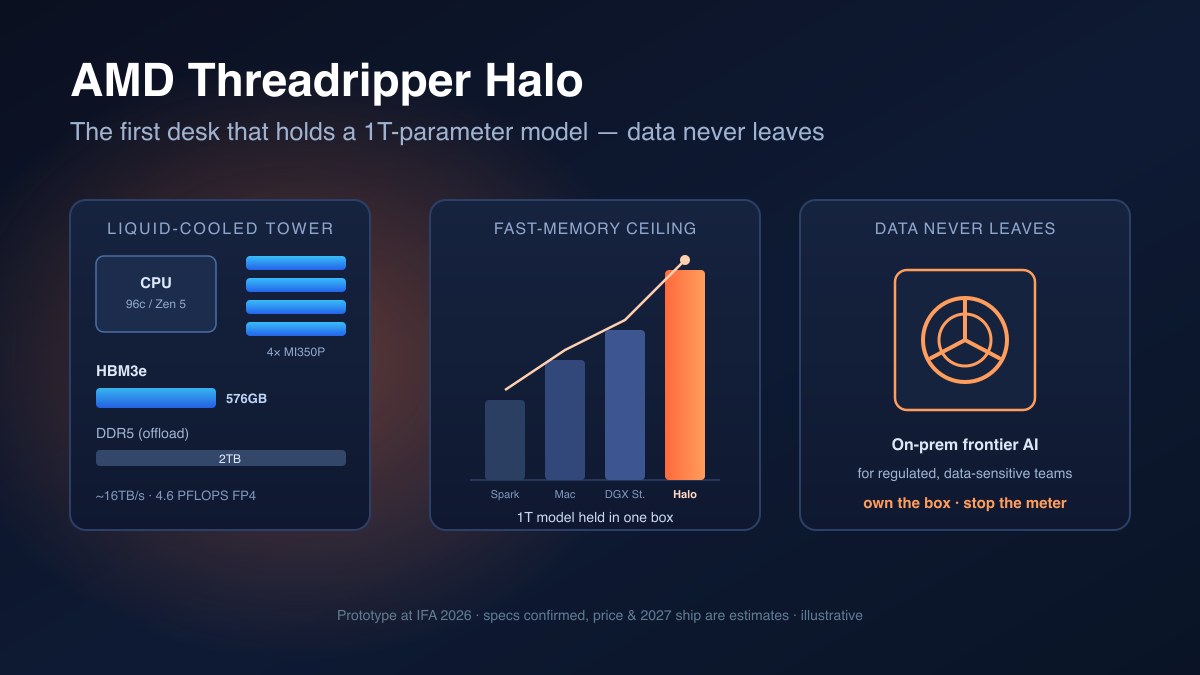
AMD Threadripper Halo:當你的資料必須留在本地,前沿 AI 也能在本地跑
AMD 的 Threadripper Halo 把 96 核 CPU 配上最多 576GB 的 HBM3e——第一台能在桌上級機箱裡裝下一萬億級參數模型、不需要數據中心的機器。這篇說明這塊記憶體真正買到了甚麼、要多少錢、又該由誰認真考慮。
閱讀文章 →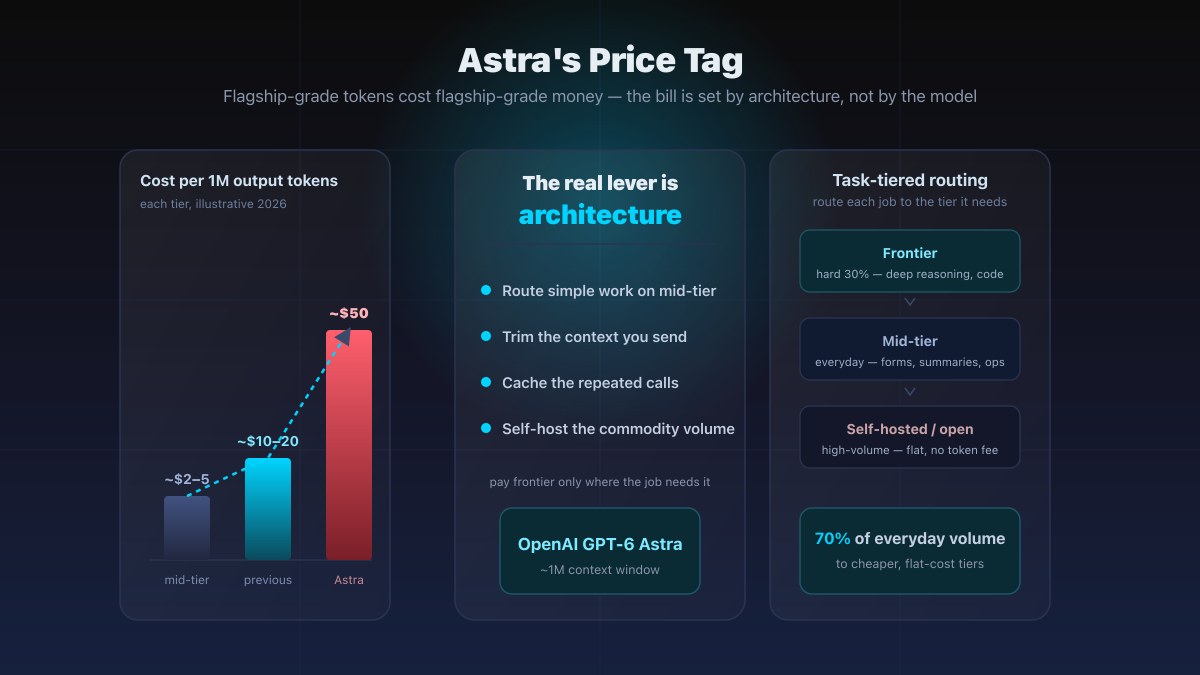
GPT-6 Astra 到底多貴?中小企業想省帳單,關鍵不在模型,而在架構
第三方追蹤器把 GPT-6 Astra 的定價報在每百萬 token 約 $10(輸入)/ $50(輸出),上下文窗口約 1M——旗艦級的花費。這篇把各家報價逐一拆開,再用一筆實際的算式說明:真正決定帳單厚薄的,是你的架構,不是模型本身。
閱讀文章 →
GPT-6 Astra 把 AI 的天花板拉高了一大截——對你的生意有甚麼影響
OpenAI 旗艦模型 GPT-6 Astra 出爐:ARC-AGI-3 拿到 99.9%、FrontierMath Tier 4 拿到 98%、ExploitBench 滿分 100%,操作電腦的速度比前代快約 47%。對小生意而言,這些數字真正代表甚麼、要注意哪些取捨、你什麼時候能用上——這篇文章一次講清楚。
閱讀文章 →