WordPress 備份外掛漏洞 CVE-2026-19949:325 萬個網站仍沒打補丁,今天就要處理
WordPress 備份外掛 All-in-One WP Migration and Backup 的未鑑權 SQL 注入漏洞(CVE-2026-19949)可被利用來遠端執行程式碼,而且至今仍有 325 萬個網站沒有更新。這篇文會講風險有多高,以及你現在該做哪些步驟。
如果你手上有一間 WordPress 網站——企業官網、電商、部落格,都算在內——現在就有一件事值得你今天親手做:查一下你的備份外掛是不是有漏洞。
WordPress 最多人用的備份外掛之一 All-in-One WP Migration and Backup 中了一個高危漏洞。攻擊者根本不用登入,就能把整間網站的控制權拿到手。漏洞編號是 CVE-2026-19949,官方修補推出已經幾週了。問題在於:還在使用這個外掛的網站,大部分都還沒更新。
這不是假想案例。漏洞是真實的、有完整技術文件,修補也早已發布。如果你正在用這個外掛,花幾分鐘看完這篇文章,值得。
受影響範圍
- 外掛:All-in-One WP Migration and Backup(ServMask 出品)
- 功能:整間 WordPress 網站的備份、遷移、還原——檔案、資料庫、媒體、佈景主題、外掛,一次搞定,伺服器與網域之間都可以搬
- 漏洞:CVE-2026-19949,未鑑權 SQL 注入
- 嚴重度:CVSS 8.8(高)
- 受影響版本:7.109 及之前全部版本
- 修復版本:7.110(2026 年 8 月 20 日發布)
- 規模:這個外掛有 500 萬以上的活躍安裝。Wordfence 的數據顯示,只有大約 35% 的安裝更新到了修補版本——換言之,截至報告發布時,大約 325 萬個網站仍然裸奔
「未鑑權 SQL 注入」到底是什麼
這裡盡量講人話,因為風險就藏在這些術語的背後。
「未鑑權」的意思:攻擊者不需要登入、不需要管理員密碼,也不需要你網站上任何既有的存取權限。這正是它要命的原因——連「密碼被人偷了」這條安全網都不存在。
「SQL 注入」是一類漏洞:攻擊者把精心構造的資料偷偷混進系統,騙程式去執行它根本不該執行的資料庫指令。這個案例裡,漏洞出在外掛處理備份還原時的資料庫內容上(所謂「second-order」,就是惡意資料先種進去,要等到某次還原時才會被引爆)。
「遠端執行程式碼」是它的最終後果:一條不該執行的查詢一旦跑起來,最終就是在伺服器上執行攻擊者的程式碼。Wordfence 指出,以這個權限等級,等於整間網站被完全控制,包括往裡面注入惡意程式碼。
為什麼「之後再說」才出事
修補從 8 月 20 日起就放了出來。數據才真正說明問題:只有約三分之一的安裝更新了,剩下 325 萬個網站還停在有漏洞的版本上。
對小生意來說,這是標準劇本:漏洞是真的、也是公開的,修補就是後台一按的事,但沒什麼會推你按下去——修補就那樣安靜地躺在你的儀表板,你的暴露窗口卻每天都在變大。
Source: Wordfence 通告與 NVD(CVE-2026-19949),2026 年 9 月
現在要做什麼
如果你在用 All-in-One WP Migration and Backup,照這個順序來:
- 查版本。 進 WordPress 後台的外掛頁面。如果顯示 7.109 或更低,你就中招了。
- 更新到 7.110 或以上。 這就是核心修補,多數環境一按就好。
- 確認真的更新了。 別按完就當沒事——重新載入外掛頁面,看版本號有沒有變。更新失敗或只完成一半,網站照樣暴露。
- 暫時無法更新,就先降低風險。 先把外掛停用。Wordfence 指出,停用的有漏洞版本風險較低(但重新啟用就又會被利用),所以至少能爭取到安排更新的時間。
- 回看有沒有已經中招的跡象。 因為利用程式碼在還原執行前一直休眠,所以要往回查:有沒有陌生的管理員帳號、來路不明的小外掛、網站或檔案的奇怪改動、說不出的重新導向?看到任何一樣,就當網站已被入侵處理,而不只是「有漏洞」。
- 懷疑已被入侵,就用已知乾淨的備份還原——但一定要在外掛修好之後再做,別對著一扇還開著的門還原。
更大的教訓:外掛就是你的攻擊面
主機配置得再穩、防火牆再好、密碼再強,都擋不住一個過時外掛被利用。WordPress 撐起網路相當大的一塊,而它的生態系安全程度,就等於最沒更新的那個部分。你為了省事裝下的外掛——遷移、備份、表單、SEO——往往就是入侵的第一個突破口。
解決這類問題,靠的不是更花哨的資安方案,而是紀律:清楚知道自己在跑哪些外掛、有漏洞就及時更新(或者交給會做這件事的人)、不再用的就移除。這是個小小的、可重複的習慣,卻能擋掉這類風險的絕大部分。
總結
這是一個文件齊全、路徑清晰的案例:漏洞是真的、CVSS 分數有公開、修復版本有明確編號、也有清楚的辦法確認自己安全。補丁早已發布,網站今天還高危,唯一的原因就是那一下更新還沒做。
如果你正在用這個外掛,花五分鐘查版本、確認補丁。如果你不想在下個 CVE 出爐時才手忙腳亂,這正是我們很樂意聊的話題。
外部參考
- Wordfence — 5 Million WordPress Sites Affected by SQL Injection in All-in-One WP Migration and Backup — 一手技術報告(2026 年 9 月 1 日)。
- BleepingComputer — WordPress backup plugin flaw exposes millions of sites to takeover attacks — 帶更新採用數據的報導(2026 年 9 月 2 日)。
- NVD — CVE-2026-19949 — 正式的 CVE 記錄與 CVSS 8.8(高)評級。
- WordPress.org — All-in-One WP Migration and Backup — 外掛頁面,含版本與更新日誌。
相關文章
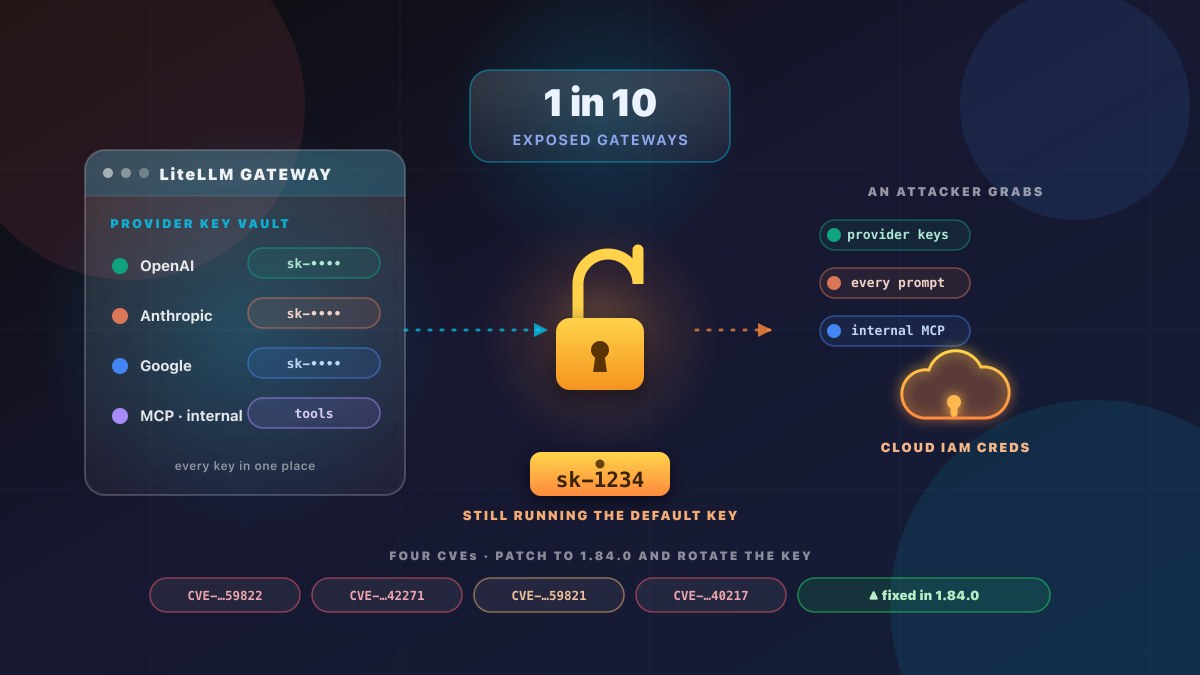
近一成暴露在網際網路的 LiteLLM 閘道,接受設定指南裡的範例金鑰 sk-1234
近一成對網際網路暴露的 LiteLLM 閘道,會直接接受設定指南裡的範例金鑰 sk-1234。這把金鑰一旦到手,就能牽出儲存在後方的每一把模型提供者 API 金鑰,以及閘道背後那組雲端憑證。以下是 Wiz 查出的結果、四個 CVE,以及你今天該在自己的閘道上檢查的事。
閱讀文章 →
2026 年的 Passkey:你的客戶已經在用——你的網站讓他們進來了嗎?
FIDO 2026 年報告:全球已有 50 億個 passkey 在使用中。90% 的消費者認識它,47% 的人更可能因為記不起密碼而放棄購買。這篇講清楚 passkey 是什麼、加入要多少工夫,以及什麼時候值得為你的生意做。
閱讀文章 →